Reisoperator TUI heeft bevestigd slachtoffer te zijn van een datalek, nadat een klant een phishingbericht ontving dat zijn exacte hotel en reisdatum kende.
TUI bevestigde het datalek op 10 oktober 2026. Het is nog niet duidelijk hoe groot de impact is en welke gegevens zijn buitgemaakt. Het bedrijf onderzoekt waar het lek is ontstaan en hoeveel klanten mogelijk getroffen zijn.
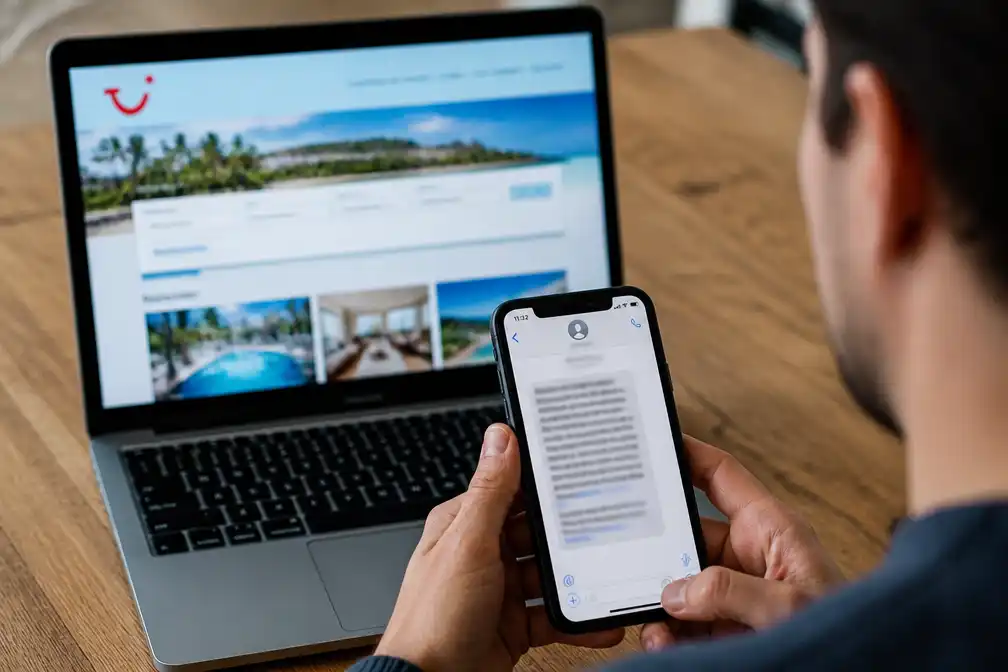
Het lek kwam aan het licht nadat een klant, Justin, via WhatsApp een bericht kreeg over zijn geplande vakantie. In dat bericht stond een bedankje voor de keuze van het Riu Hotel, met de vraag om binnen de twaalf uur op een link te klikken, anders zou zijn boeking vervallen. Op het eerste gezicht leek er niets verdachts aan: de afzender gebruikte een geloofwaardige naam en beschikte over opvallend veel correcte informatie.
Justin besefte al snel dat het bericht niet van TUI kwam en dat het om een oplichter ging die exact wist waar en wanneer hij op reis vertrok. "Ze beginnen stilaan meer over ons te weten dan we zelf weten," zegt hij.